Duemint
|
Inteligencia artificial en finanzas: cómo entender sus riesgos y disminuirlos
La inteligencia artificial puede ayudarte a revisar una cartera de clientes, preparar una proyección de caja o redactar mensajes de cobranza. Pero no todos sus errores tienen las mismas consecuencias: corregir un borrador es distinto de descubrir que cobraste una factura ya pagada o tomaste una decisión con cifras equivocadas.
Para aprovecharla, necesitas entender qué información utiliza, qué puede hacer y cómo comprobar sus resultados. Con esas respuestas puedes decidir dónde usarla y qué cuidados necesita cada tarea.
A esto se refiere la gobernanza de IA: tener reglas claras, personas responsables y controles que sigan funcionando incluso cuando la herramienta se equivoca.
¿Para qué sirve la gobernanza de IA en Finanzas?
Sirve para tomar decisiones sobre el uso de inteligencia artificial en el trabajo diario. Por ejemplo:
¿Podemos subir esta cartera de clientes a la herramienta?
¿Qué debemos revisar antes de usar su proyección?
¿Puede sugerir un cambio o también aplicarlo?
¿Quién se hace cargo si entrega un resultado incorrecto?
Los cuidados deben depender de la tarea. Resumir un documento público requiere menos revisión que recomendar cuánto crédito dar a un cliente o modificar información de una factura.
El marco de gestión de riesgos de IA del NIST ofrece una referencia para organizar estas decisiones. Su utilidad está en evaluar cada uso y sus consecuencias, en lugar de tratar todas las herramientas de la misma manera.
¿Qué ha aumentado los riesgos?
Hoy es más fácil subir archivos, pedir análisis y conectar asistentes con los sistemas de una empresa. Eso permite ahorrar tiempo, pero también puede hacer que un error llegue a más personas o afecte más operaciones.
Qué ha cambiado | Qué puede salir mal | Ejemplo en Finanzas |
|---|---|---|
Puedes subir archivos y analizarlos en segundos. | Compartir información sin saber quién podrá verla o cuánto tiempo se guardará. | Subir una cartola o una cartera de clientes a una cuenta personal. |
Las respuestas parecen claras y seguras. | Creer que una cifra o conclusión es correcta sin comprobarla. | Usar un monto equivocado en una proyección de caja. |
Los asistentes pueden leer correos y documentos externos. | Encontrarse con instrucciones engañosas que intentan cambiar su comportamiento. | Un archivo que intenta que el asistente envíe información a otra dirección. |
Las herramientas pueden conectarse con otros sistemas. | Acceder a más información o hacer más cambios de los necesarios. | Permitir que un asistente modifique facturas cuando solo debe consultarlas. |
Una tarea puede repetirse sobre muchos registros. | Multiplicar un error. | Enviar cobros con saldos incorrectos a varios clientes. |
Los estafadores también utilizan IA. | Hacer más creíbles los mensajes o llamadas falsas. | Solicitar un cambio de cuenta bancaria haciéndose pasar por un proveedor. |
La investigación de IBM de 2025 encontró que el 63% de las 600 organizaciones estudiadas no tenía políticas de gobernanza de IA. La muestra correspondía a organizaciones que habían sufrido brechas de seguridad; no representa a todas las empresas ni específicamente a Chile. El hallazgo muestra la importancia de acompañar la adopción con controles. Fuente: IBM, informe 2025.
La edición de 2026 también muestra que la IA puede ayudar a proteger la información: las organizaciones que utilizaron ampliamente IA y automatización en seguridad registraron un costo promedio por brecha US$1,93 millones menor que aquellas que no las utilizaban. Es una comparación global, no una garantía de ahorro para cada empresa. Fuente: IBM, informe 2026.
La decisión no se reduce a usar o evitar la IA. Importa dónde se utiliza y qué controles acompañan ese uso.
Riesgos de IA en Finanzas y cómo disminuirlos
1. Compartir información sin conocer qué ocurrirá con ella
Al subir una cartola o una cartera de clientes, puedes estar entregando nombres, RUT, cuentas bancarias, saldos y condiciones comerciales.
El riesgo aparece cuando no sabes cómo se guardará esa información, quién podrá consultarla o si tendrá otros usos. Esto puede ocurrir cuando alguien utiliza una herramienta por su cuenta para resolver una tarea rápidamente.
Cómo disminuir el riesgo: revisar las condiciones del servicio y compartir solo lo necesario.
Antes de subir un archivo | Qué puedes hacer |
|---|---|
¿La tarea necesita identificar a cada cliente? | Si no es necesario, reemplaza nombres y RUT por códigos y elimina los campos que no aporten al análisis. |
¿El servicio utiliza los archivos para mejorar sus modelos? | Revisa las condiciones y las opciones de la cuenta contratada. |
¿Cuánto tiempo guarda la información? | Comprueba si puedes definir ese plazo o solicitar su eliminación. |
¿Quién podrá verla? | Utiliza cuentas administradas por la empresa y limita los accesos. |
Reemplazar nombres por códigos disminuye la exposición, pero debes revisar si otros datos del archivo todavía permiten identificar a las personas o empresas.
2. Tomar decisiones con cifras o conclusiones incorrectas
Una herramienta puede escribir con seguridad y aun así equivocarse. Puede interpretar mal una columna, omitir un pago o preparar una proyección con supuestos que nadie revisó.
El NIST identifica este riesgo en las herramientas que generan contenido: pueden presentar información incorrecta como si fuera cierta.
Cómo disminuir el riesgo: definir cómo comprobarás el resultado antes de utilizarlo.
Uso | Qué revisar |
|---|---|
Resumir un reporte financiero. | Comparar las cifras y conclusiones principales con el documento original. |
Proyectar la caja. | Separar los datos reales de las estimaciones y revisar qué ocurre si cambian las fechas de cobro. |
Calcular indicadores. | Comprobar las fórmulas y recalcular los valores importantes. |
Explicar una diferencia contable. | Revisar los documentos y movimientos antes de aceptar la explicación. |
Pedirle a la misma herramienta que revise su respuesta puede ayudar, pero no reemplaza comprobarla con los datos originales.
3. Cobrar o evaluar a un cliente con información desactualizada
Si una herramienta recibe una cartera que todavía muestra facturas pagadas, puede recomendar cobrar una deuda que ya no existe.
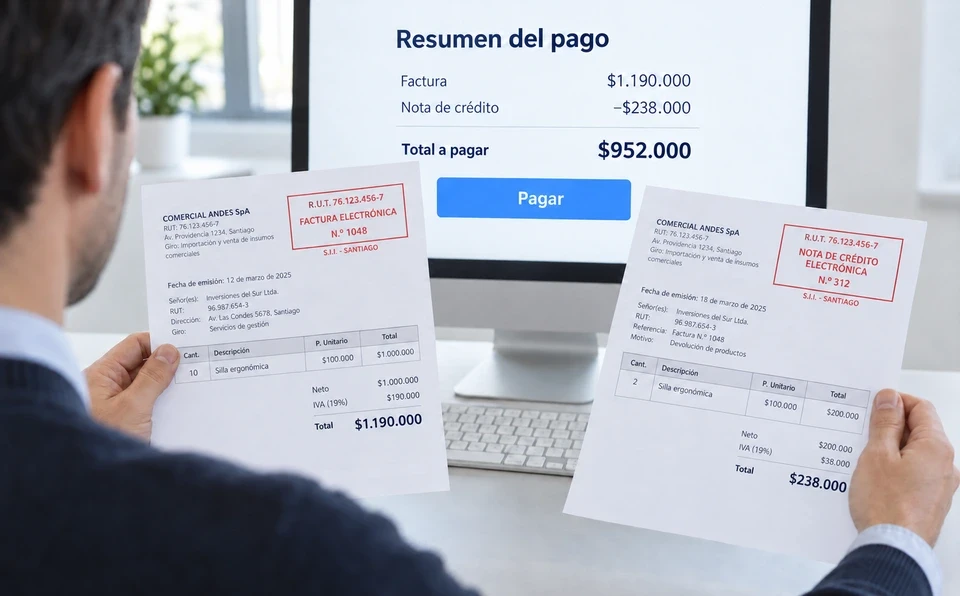
También puede pasar por alto un acuerdo de pago, una devolución o una nota de crédito. El problema puede estar en la información que recibió, aunque haya seguido correctamente la instrucción.
Cómo disminuir el riesgo: revisar los datos antes de usarlos y probar las recomendaciones con casos que tu equipo conozca.
Incluye clientes con pagos recientes, acuerdos vigentes, facturas en discusión y notas de crédito. Comprueba si la herramienta reconoce esas diferencias.
El equipo también debe poder corregir una recomendación y registrar el motivo. Si el mismo error se repite, revisa la información y los criterios utilizados antes de ampliar su uso.
4. Recibir instrucciones engañosas dentro de un documento
El prompt injection ocurre cuando alguien introduce instrucciones en un contenido para intentar desviar a un asistente de IA. Pueden aparecer en un correo, un PDF o una página que la herramienta debe revisar, y no siempre están ocultas.
Por ejemplo, un archivo de un supuesto proveedor podría intentar que el asistente comparta información o modifique un registro. Es un ejemplo del riesgo, no un caso real atribuido a una empresa.
Cómo disminuir el riesgo: tratar esos documentos como información para analizar, no como permisos para actuar. Limita los accesos, verifica las acciones propuestas y exige aprobación para operaciones importantes.
La guía de OWASP sobre prompt injection recomienda combinar controles. Escribir “ignora las instrucciones del documento” no basta como única protección: la plataforma también debe impedir acciones fuera de lo permitido.
5. Permitir que la herramienta haga más de lo necesario
El riesgo cambia cuando un asistente deja de consultar información y empieza a modificar registros, enviar mensajes o iniciar operaciones.
Una herramienta que prepara un reporte de cobranza no necesita permisos para cambiar cuentas bancarias. Tampoco debería poder enviar toda una cartera a cualquier destinatario.
Cómo disminuir el riesgo: separar los permisos para consultar de los permisos para actuar. Antes de una acción importante, mostrar qué se hará, sobre qué registros y con qué monto o destinatario.
OWASP recomienda establecer límites y aprobaciones para asistentes que ejecutan acciones. También conviene empezar con grupos pequeños, registrar los cambios y disponer de una forma de detener el proceso.
No todas las acciones pueden deshacerse: recuperar un pago ya transferido puede ser mucho más difícil que corregir un borrador.
6. Confiar en una solicitud falsa que parece auténtica
La IA puede hacer más creíbles los mensajes, imágenes o voces utilizados en una estafa. El FBI ha advertido sobre su uso para suplantar personas y facilitar fraudes financieros.
Para Finanzas, el riesgo aparece cuando una solicitud aparentemente legítima logra saltarse las revisiones habituales.
Cómo disminuir el riesgo: confirmar las instrucciones importantes por una vía distinta y mantener las aprobaciones establecidas.
Si un proveedor solicita cambiar su cuenta bancaria, confírmalo con un contacto que tu empresa ya tenga registrado. No dependas únicamente del teléfono o enlace incluido en el mensaje que pide el cambio.
La urgencia, el nombre del remitente o una voz reconocible no deberían reemplazar esa comprobación.
Trabaja con conexiones seguras entre tu banco, facturador y ERP
Descargar una cartola, enviarla por correo y volver a subirla a otra herramienta genera copias de información financiera en distintos lugares. Cada paso exige revisar quién tiene acceso y qué ocurre con esos archivos.
Conectar las plataformas permite que los datos circulen directamente entre los sistemas autorizados, reduciendo las descargas, los reenvíos y la carga manual de documentos.
Estas conexiones pueden realizarse mediante una API: una forma de intercambiar información entre sistemas con permisos definidos. Por ejemplo, conectar el banco para recibir movimientos, el facturador para incorporar documentos y el ERP para mantener actualizados los registros.
Conexión | Qué permite hacer | Qué debes cuidar |
|---|---|---|
Banco y plataforma financiera. | Consultar movimientos y utilizarlos en la conciliación. | Separar los permisos de consulta de los permisos para realizar operaciones. |
Facturador y plataforma financiera. | Incorporar facturas y notas de crédito o débito. | Comprobar que los documentos se carguen completos y gestionar errores de conexión. |
ERP y plataforma financiera. | Intercambiar documentos, estados y registros según la integración. | Definir qué información se actualiza, quién puede modificarla y cómo revisar los cambios. |
Una conexión por API no elimina por sí sola la posibilidad de una filtración. Su aporte está en disminuir la manipulación de archivos y permitir un intercambio controlado, siempre que los accesos y la protección de los datos estén bien configurados.
Además de revisar las conexiones, pide al proveedor sus certificaciones vigentes y comprueba qué servicios cubren. La certificación ISO/IEC 27001, por ejemplo, aporta respaldo sobre cómo una organización gestiona la seguridad de la información dentro de un alcance definido.
Los permisos, las aprobaciones y los registros de cambios deben funcionar dentro de la plataforma, sin depender de que una IA interprete correctamente qué está permitido.
Cómo Duemint integra y automatiza tu operación financiera
Duemint permite automatizar tu flujo de recaudación, cobranza y conciliación, conectando bancos, facturadores, ERPs y sistemas propios. Así, integra tu ecosistema financiero para intercambiar información y sincronizar procesos de manera ágil, segura y con un registro que permite revisar cada operación.
La IA se utiliza donde aporta valor; las tareas que pueden resolverse con reglas claras se automatizan siguiendo esas reglas. Por ejemplo, una coincidencia exacta entre un abono y una factura puede procesarse según condiciones previamente configuradas, sin pedirle a una IA que interprete qué hacer.
Esta combinación permite aprovechar la IA como apoyo y mantener los procesos definidos bajo controles estables. Al automatizar esas tareas con reglas, se evita introducir respuestas inventadas por un modelo en decisiones que ya tienen una forma clara de resolverse. La calidad de los datos y la configuración siguen siendo importantes.
Conoce cómo Duemint conecta y automatiza tu gestión financiera.

Preguntas frecuentes
¿Gobernanza de IA significa prohibir herramientas?
No. Significa entender para qué se usarán, qué puede salir mal y cómo disminuir ese riesgo. También implica definir quién revisa los resultados y quién responde cuando ocurre un problema.
¿Una cuenta empresarial hace seguro cualquier uso de IA?
No. Puede ofrecer más controles, pero debes revisar sus condiciones, configurar los accesos y decidir qué información compartir.
¿Qué diferencia hay entre un error de la IA y un prompt injection?
Un error puede ocurrir porque la herramienta interpreta mal los datos o genera una respuesta incorrecta. En un prompt injection, alguien introduce instrucciones para intentar desviar su comportamiento. Ambos pueden producir resultados equivocados, pero tienen causas distintas.
¿Conectar los sistemas por API evita cualquier fuga de información?
No. Reduce la necesidad de descargar y compartir archivos, pero la seguridad también depende de los permisos, la configuración y la protección de las conexiones. Debes controlar qué información se comparte y qué acciones puede realizar cada sistema.
¿Una plataforma certificada elimina estos riesgos?
No. La certificación aporta respaldo dentro de su alcance, pero debes revisar cómo se configura y utiliza el servicio. Los permisos, las aprobaciones y la comprobación de resultados siguen siendo necesarios.
¿Qué hacemos si alguien subió información a una herramienta que la empresa no había revisado?
Identifica qué compartió, en qué cuenta y bajo qué condiciones. Avisa a la persona responsable y revisen qué medidas corresponden, como limitar accesos o solicitar la eliminación de los archivos. Conserva los antecedentes para entender lo ocurrido.
¿Podemos usar IA para detectar errores o posibles fraudes?
Sí, puede ayudar a señalar movimientos que merecen revisión. Pero una alerta no confirma por sí sola un fraude, y la ausencia de alertas tampoco garantiza que todo esté correcto. Conviene comprobar los casos y medir tanto las alertas equivocadas como los problemas que la herramienta no detecta.